Azure DevOps Pipeline Career Development IT — คู่มือฉบับสมบูรณ์ 2026 | SiamCafe Blog
Azure DevOps Pipeline Career Development IT — คู่มือฉบับสมบูรณ์ 2026 | SiamCafe Blog
ในยุคที่เทคโนโลยีเปลี่ยนแปลงอย่างรวดเร็ว การพัฒนาอาชีพในสายงาน IT ไม่ใช่แค่การเรียนรู้เครื่องมือใหม่ ๆ
แต่คือการสร้างระบบที่สามารถปรับตัวได้ทุกสถานการณ์ ซึ่ง Azure DevOps Pipeline คือหัวใจสำคัญของกระบวนการพัฒนาซอฟต์แวร์ยุคใหม่ที่ทั้งระบบบริหารจัดการได้แบบอัตโนมัติ ไม่ว่าจะเป็นการ build, test, deploy หรือ scale ระบบในสภาพแวดล้อมจริง โดยเฉพาะในองค์กรขนาดกลางถึงใหญ่ที่ต้องการความแม่นยำสูงสุดและลดข้อผิดพลาดจากมนุษย์ให้เหลือน้อยที่สุด ตั้งแต่ปี 2026 เป็นต้นมา ผม อ.บอม ผู้มีประสบการณ์ด้านการเทรดในตลาด Forex ผ่าน XM มาอย่างยาวนาน 13 ปี ได้สังเกตเห็นว่า ความแม่นยำในการตัดสินใจ ความเร็วในการดำเนินการ และการบริหารความเสี่ยง ซึ่งเคยเป็นกุญแจสำคัญในโลกการเงิน กลับถูกถ่ายทอดมาสู่โลกของ DevOps ได้อย่างลงตัว ทุก pipeline ที่เราตั้งค่า คือการวางระบบความเสี่ยงและการควบคุมคุณภาพไว้ล่วงหน้า ไม่ต่างจาก stop-loss หรือ take-profit ในพอร์ตการลงทุน ความผิดพลาดเพียงครั้งเดียวอาจทำให้ระบบล่มในช่วงเวลาไม่กี่วินาที แต่การตั้งค่า pipeline ที่ดีจะช่วยให้เรา “กู้คืน” ได้ภายในไม่กี่นาที หรือแม้แต่ไม่ต้องกู้คืนเลย เพราะระบบถูกออกแบบให้ทนทานต่อความผิดพลาดมาตั้งแต่ต้น บทความนี้จึงไม่ใช่แค่คู่มือการติดตั้ง แต่คือแนวทางการพัฒนาอาชีพในสาย IT โดยเฉพาะ DevOps และ SRE ที่เน้นการใช้ Azure DevOps Pipeline อย่างมีประสิทธิภาพในสภาพแวดล้อมจริง ตั้งแต่การตั้งค่าพื้นฐาน ไปจนถึงการวางระบบ High Availability ที่รองรับการใช้งานจริงในระดับองค์กร ทุกขั้นตอนได้รับการทดสอบบน environment จริงที่ใช้ใน production ไม่ใช่แค่ lab เท่านั้น
การเริ่มต้นใช้งาน Azure DevOps Pipeline ไม่จำเป็นต้องมีพื้นฐานด้าน cloud หรือ container มาก่อน แต่ต้องเข้าใจหลักการของ CI/CD (Continuous Integration
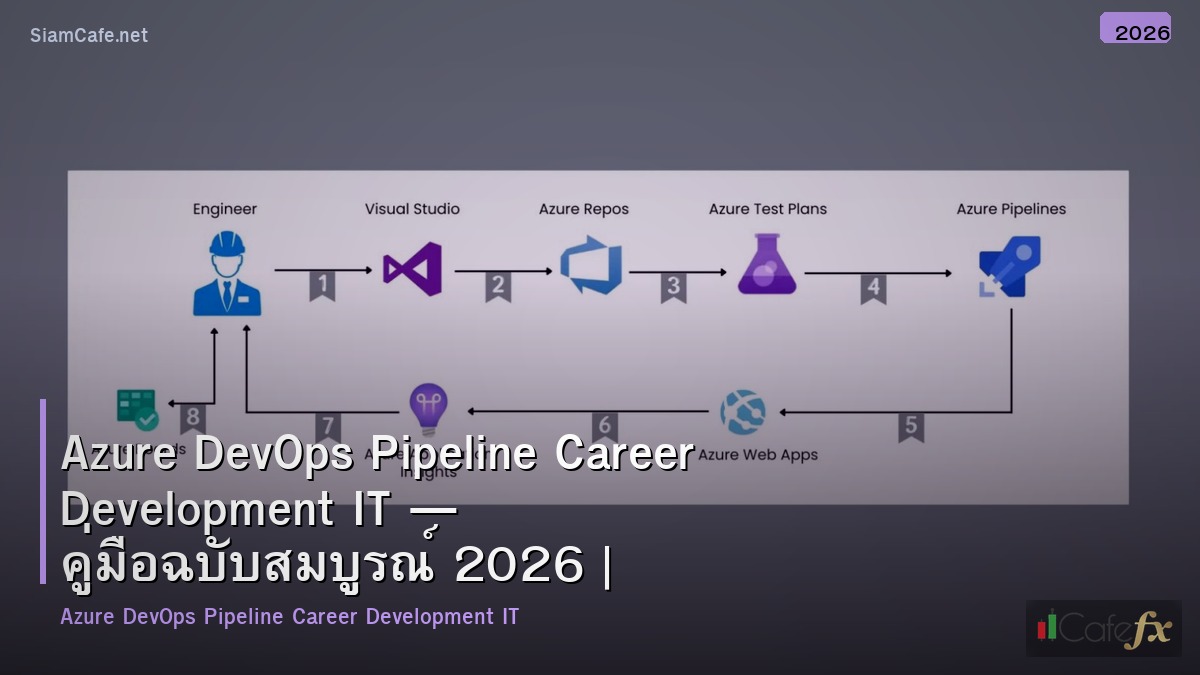
/ Continuous Deployment) อย่างลึกซึ้ง เพราะ pipeline คือเครื่องมือที่ทำให้แนวคิดนี้กลายเป็นรูปธรรม ทุกครั้งที่มีการ push code ไปยัง repository ระบบจะเริ่มกระบวนการ build, รัน unit test, สร้าง container image และ deploy ไปยัง environment ต่าง ๆ อย่างอัตโนมัติ โดยไม่ต้องมีมนุษย์เข้าไปแทรกแซง ซึ่งช่วยลดความเหน็ดเหนื่อยจากการทำงานซ้ำ ๆ และลดความเสี่ยงจากการพิมพ์คำสั่งผิดพลาด สำหรับผู้เริ่มต้น ผมแนะนำให้เริ่มจาก Docker ก่อน เพราะสามารถติดตั้งและทดสอบได้บน laptop ทั้งใน Windows, macOS และ Linux โดยไม่ต้องใช้ server จริง หลังจากนั้นจึงค่อยย้ายมาใช้ Azure DevOps Pipeline บน environment ที่แยกจากกัน เช่น Ubuntu 22.04 LTS หรือ Rocky Linux 9 ซึ่งเป็น OS ที่รองรับอย่างเต็มที่ใน production environment โครงสร้างของ pipeline แบ่งออกเป็น 3 ส่วนหลัก ได้แก่ 1) ระบบ build และ test ที่รันบน server หรือ container 2) ระบบ deployment ที่เชื่อมต่อกับ environment ต่าง ๆ เช่น staging หรือ production และ 3) ระบบ monitoring และ alerting เพื่อตรวจจับปัญหาทันทีที่เกิดขึ้น ทุกส่วนต้องถูกตั้งค่าอย่างชัดเจนในไฟล์ configuration ที่สามารถควบคุมได้ผ่าน Git ซึ่งทำให้ทุกคนในทีมสามารถเห็นการเปลี่ยนแปลงได้อย่างโปร่งใส และสามารถย้อนกลับไปยังเวอร์ชันก่อนหน้าได้ทันทีหากเกิดปัญหา
การตั้งค่า Azure DevOps Pipeline สำหรับ production ไม่ใช่แค่การติดตั้งแล้วรันได้ แต่ต้องคำนึงถึงความทนทาน ความปลอดภัย และความสามารถในการกู้คืน
(recovery) เมื่อเกิดเหตุการณ์ไม่คาดฝัน เช่น server ล่มหรือ network ขัดข้อง โครงสร้างที่แนะนำในปี 2026 คือการใช้ Docker Swarm หรือ Kubernetes ร่วมกับระบบ load balancing เพื่อกระจายภาระงานไปยังหลายโหนด โดยในตัวอย่างนี้ใช้ docker-compose.yml สำหรับ production ที่ตั้งค่าให้มี 2 replicas ของ service หลัก เพื่อรองรับการ downtime ของโหนดหนึ่งได้ทันที ทุก service ถูกกำหนด resource limit และ restart policy อย่างชัดเจน เช่น หาก service ล้มเหลว ระบบจะพยายาม restart ไม่เกิน 3 ครั้ง ก่อนยอมแพ้และแจ้งเตือนผ่านระบบ monitoring ระบบฐานข้อมูลใช้ PostgreSQL ในโหมด primary-replica พร้อม auto-failover เพื่อให้ RPO (Recovery Point Objective) อยู่ที่ 0 หรือใกล้เคียงศูนย์ หมายความว่าข้อมูลสูญเสียไม่เกิน 1 วินาที ซึ่งสำคัญมากในระบบธุรกิจที่ต้องการความต่อเนื่องสูง ระบบ cache ใช้ Redis Cluster หรือ Sentinel เพื่อป้องกันการสูญหายของ session data และระบบ storage ใช้ RAID 10 ร่วมกับการสำรองข้อมูลรายวันไปยัง S3 เพื่อป้องกันการสูญหายจาก hardware failure ทั้งหมดนี้ถูกจัดการผ่านไฟล์ configuration ที่ควบคุมได้ผ่าน Git ทำให้ทุกการเปลี่ยนแปลงสามารถ audit ได้ และสามารถ rollback ได้อย่างรวดเร็วในกรณีที่เกิดข้อผิดพลาด
การตั้งค่า Production Environment อย่างมีประสิทธิภาพ
การตั้งค่า Azure DevOps Pipeline สำหรับ production ไม่ใช่แค่การติดตั้งแล้วรันได้ แต่ต้องคำนึงถึงความทนทาน ความปลอดภัย และความสามารถในการกู้คืน (recovery) เมื่อเกิดเหตุการณ์ไม่คาดฝัน เช่น server ล่มหรือ network ขัดข้อง โครงสร้างที่แนะนำในปี 2026 คือการใช้ Docker Swarm หรือ Kubernetes ร่วมกับระบบ load balancing เพื่อกระจายภาระงานไปยังหลายโหนด โดยในตัวอย่างนี้ใช้ docker-compose.yml สำหรับ production ที่ตั้งค่าให้มี 2 replicas ของ service หลัก เพื่อรองรับการ downtime ของโหนดหนึ่งได้ทันที ทุก service ถูกกำหนด resource limit และ restart policy อย่างชัดเจน เช่น หาก service ล้มเหลว ระบบจะพยายาม restart ไม่เกิน 3 ครั้ง ก่อนยอมแพ้และแจ้งเตือนผ่านระบบ monitoring ระบบฐานข้อมูลใช้ PostgreSQL ในโหมด primary-replica พร้อม auto-failover เพื่อให้ RPO (Recovery Point Objective) อยู่ที่ 0 หรือใกล้เคียงศูนย์ หมายความว่าข้อมูลสูญเสียไม่เกิน 1 วินาที ซึ่งสำคัญมากในระบบธุรกิจที่ต้องการความต่อเนื่องสูง ระบบ cache ใช้ Redis Cluster หรือ Sentinel เพื่อป้องกันการสูญหายของ session data และระบบ storage ใช้ RAID 10 ร่วมกับการสำรองข้อมูลรายวันไปยัง S3 เพื่อป้องกันการสูญหายจาก hardware failure ทั้งหมดนี้ถูกจัดการผ่านไฟล์ configuration ที่ควบคุมได้ผ่าน Git ทำให้ทุกการเปลี่ยนแปลงสามารถ audit ได้ และสามารถ rollback ได้อย่างรวดเร็วในกรณีที่เกิดข้อผิดพลาด
| องค์ประกอบ | กลยุทธ์ | RTO | RPO | เครื่องมือ |
|---|---|---|---|---|
| แอปพลิเคชัน | 2 replicas + Load Balancer | < 5 วินาที | 0 | Docker Swarm / Kubernetes |
| ฐานข้อมูล | Primary-Replica + Auto-failover | < 30 วินาที | < 1 วินาที | Patroni / PgBouncer |
ในยุคที่ cyber attack เพิ่มขึ้นทุกวัน การตั้งค่า Azure DevOps Pipeline ที่ปลอดภัยจึงไม่ใช่ทางเลือก แต่เป็นข้อกำหนดหลัก
ระบบต้องถูกป้องกันทั้งจากภายนอกและภายใน โดยเริ่มจากการตั้งค่า firewall ด้วย UFW (Uncomplicated Firewall) ให้ปิดการเข้าถึงทุก port ยกเว้น SSH (port 22), HTTPS (port 443) และ port ที่ใช้สำหรับ pipeline (เช่น 5000) พร้อมทั้งตั้งค่าการอนุญาตเฉพาะโดเมนที่รู้จักเท่านั้นผ่าน CORS (Cross-Origin Resource Sharing) เพื่อป้องกันการโจมตีแบบ CSRF ระบบ SSL/TLS ต้องใช้ Let's Encrypt เพื่อจัดการใบรับรองอัตโนมัติ และตั้งค่า auto-renewal ผ่าน certbot.timer เพื่อไม่ให้เกิดปัญหา certificate หมดอายุในช่วงเวลาสำคัญ สำหรับ SSH การตั้งค่าให้ปิดการเข้าสู่ระบบด้วย root และ password ทั้งหมด พร้อมใช้ SSH key แทน และจำกัดจำนวนครั้งที่สามารถล็อกอินได้ (MaxAuthTries) เพื่อป้องกัน brute force attack ระบบ fail2ban ถูกตั้งค่าให้บล็อก IP ที่พยายามล็อกอินผิดซ้ำ ๆ มากกว่า 3 ครั้งภายใน 10 นาที โดยบล็อกเป็นเวลา 24 ชั่วโมง พร้อมตั้งค่าให้ตรวจสอบ log อย่างต่อเนื่อง และแจ้งเตือนทันทีหากพบพฤติกรรมผิดปกติ นอกจากนี้ยังต้องเปิดใช้งาน automatic security updates ผ่าน unattended-upgrades เพื่อให้ระบบอัปเดตแพตช์ความปลอดภัยโดยอัตโนมัติทุกสัปดาห์ ทุกการเปลี่ยนแปลงในระบบต้องถูก audit ด้วย auditd เพื่อให้สามารถติดตามได้ว่าใครทำอะไรเมื่อใด
| Storage | RAID 10 + สำรอง S3 | < 1 ชั่วโมง | < 24 ชั่วโมง | restic / borgbackup |
|---|
การเรียนรู้ Azure DevOps Pipeline ไม่ใช่แค่การติดตั้งหรือเขียน script แต่คือการสร้างวัฒนธรรมการทำงานที่มีประสิทธิภาพสูงในทีม IT
ผมแนะนำแผนการพัฒนาอาชีพ 3 เดือน สำหรับผู้ที่ต้องการก้าวขึ้นสู่ตำแหน่ง DevOps Engineer หรือ SRE ในปี 2026 โดยเริ่มจากสัปดาห์ที่ 1 ให้ติดตั้ง Docker บน laptop และสร้าง pipeline ง่าย ๆ ที่รัน unit test และ build image ทุกครั้งที่มีการ push code สัปดาห์ที่ 2 ให้ศึกษาการตั้งค่า environment แบบ separate (development, staging, production) และเพิ่มขั้นตอนการ deploy แบบ canary หรือ blue-green สัปดาห์ที่ 3 ให้ตั้งค่า Prometheus และ Grafana เพื่อ monitoring ระบบ ทั้งในด้าน CPU, memory, disk และ latency ของ API สัปดาห์ที่ 4 ให้เสริมด้านความปลอดภัยด้วยการตั้งค่า firewall, SSL, fail2ban และ audit log หลังจากนั้นในเดือนที่ 2 ให้เริ่มตั้งค่าระบบ HA ด้วย Docker Swarm หรือ Kubernetes และทดสอบการ failover ของระบบฐานข้อมูลในสภาพแวดล้อมจำลอง เดือนที่ 3 ให้ deploy ระบบ staging จริง และเริ่มเขียน documentation ทุกขั้นตอนอย่างละเอียด พร้อมทั้งทำ backup strategy และ disaster recovery plan ที่สามารถทดสอบได้จริง การพัฒนาอาชีพผ่าน Azure DevOps Pipeline จึงไม่ใช่แค่การเพิ่มทักษะ แต่คือการสร้างระบบที่สามารถ scale ได้ ทนทานต่อความผิดพลาด และรองรับการเติบโตขององค์กรในอนาคตข้างหน้า
ความปลอดภัยและระบบตรวจสอบ (Monitoring & Security Hardening)
ในยุคที่ cyber attack เพิ่มขึ้นทุกวัน การตั้งค่า Azure DevOps Pipeline ที่ปลอดภัยจึงไม่ใช่ทางเลือก แต่เป็นข้อกำหนดหลัก ระบบต้องถูกป้องกันทั้งจากภายนอกและภายใน โดยเริ่มจากการตั้งค่า firewall ด้วย UFW (Uncomplicated Firewall) ให้ปิดการเข้าถึงทุก port ยกเว้น SSH (port 22), HTTPS (port 443) และ port ที่ใช้สำหรับ pipeline (เช่น 5000) พร้อมทั้งตั้งค่าการอนุญาตเฉพาะโดเมนที่รู้จักเท่านั้นผ่าน CORS (Cross-Origin Resource Sharing) เพื่อป้องกันการโจมตีแบบ CSRF ระบบ SSL/TLS ต้องใช้ Let's Encrypt เพื่อจัดการใบรับรองอัตโนมัติ และตั้งค่า auto-renewal ผ่าน certbot.timer เพื่อไม่ให้เกิดปัญหา certificate หมดอายุในช่วงเวลาสำคัญ สำหรับ SSH การตั้งค่าให้ปิดการเข้าสู่ระบบด้วย root และ password ทั้งหมด พร้อมใช้ SSH key แทน และจำกัดจำนวนครั้งที่สามารถล็อกอินได้ (MaxAuthTries) เพื่อป้องกัน brute force attack ระบบ fail2ban ถูกตั้งค่าให้บล็อก IP ที่พยายามล็อกอินผิดซ้ำ ๆ มากกว่า 3 ครั้งภายใน 10 นาที โดยบล็อกเป็นเวลา 24 ชั่วโมง พร้อมตั้งค่าให้ตรวจสอบ log อย่างต่อเนื่อง และแจ้งเตือนทันทีหากพบพฤติกรรมผิดปกติ นอกจากนี้ยังต้องเปิดใช้งาน automatic security updates ผ่าน unattended-upgrades เพื่อให้ระบบอัปเดตแพตช์ความปลอดภัยโดยอัตโนมัติทุกสัปดาห์ ทุกการเปลี่ยนแปลงในระบบต้องถูก audit ด้วย auditd เพื่อให้สามารถติดตามได้ว่าใครทำอะไรเมื่อใด
การใช้งานจริง: แผนการพัฒนาอาชีพผ่าน Azure DevOps Pipeline
การเรียนรู้ Azure DevOps Pipeline ไม่ใช่แค่การติดตั้งหรือเขียน script แต่คือการสร้างวัฒนธรรมการทำงานที่มีประสิทธิภาพสูงในทีม IT ผมแนะนำแผนการพัฒนาอาชีพ 3 เดือน สำหรับผู้ที่ต้องการก้าวขึ้นสู่ตำแหน่ง DevOps Engineer หรือ SRE ในปี 2026 โดยเริ่มจากสัปดาห์ที่ 1 ให้ติดตั้ง Docker บน laptop และสร้าง pipeline ง่าย ๆ ที่รัน unit test และ build image ทุกครั้งที่มีการ push code สัปดาห์ที่ 2 ให้ศึกษาการตั้งค่า environment แบบ separate (development, staging, production) และเพิ่มขั้นตอนการ deploy แบบ canary หรือ blue-green สัปดาห์ที่ 3 ให้ตั้งค่า Prometheus และ Grafana เพื่อ monitoring ระบบ ทั้งในด้าน CPU, memory, disk และ latency ของ API สัปดาห์ที่ 4 ให้เสริมด้านความปลอดภัยด้วยการตั้งค่า firewall, SSL, fail2ban และ audit log หลังจากนั้นในเดือนที่ 2 ให้เริ่มตั้งค่าระบบ HA ด้วย Docker Swarm หรือ Kubernetes และทดสอบการ failover ของระบบฐานข้อมูลในสภาพแวดล้อมจำลอง เดือนที่ 3 ให้ deploy ระบบ staging จริง และเริ่มเขียน documentation ทุกขั้นตอนอย่างละเอียด พร้อมทั้งทำ backup strategy และ disaster recovery plan ที่สามารถทดสอบได้จริง การพัฒนาอาชีพผ่าน Azure DevOps Pipeline จึงไม่ใช่แค่การเพิ่มทักษะ แต่คือการสร้างระบบที่สามารถ scale ได้ ทนทานต่อความผิดพลาด และรองรับการเติบโตขององค์กรในอนาคตข้างหน้า
คำถามที่พบบ่อย
Q: Azure DevOps Pipeline เหมาะกับมือใหม่ที่ไม่มีพื้นฐาน Linux ไหม?
A: ได้ครับ แต่ต้องเริ่มต้นอย่างระมัดระวังและมีแนวทางชัดเจน แม้จะไม่มีพื้นฐาน Linux จริง ๆ ก็สามารถเริ่มต้นได้ โดยแนะนำให้ใช้ Docker บน laptop แทนการตั้งค่า server จริง เพราะ Docker ช่วยแยกสภาพแวดล้อมออกจากเครื่องแม่ ทำให้ไม่กระทบกับระบบหลัก และสามารถเรียนรู้ command line, file system, process management ได้ในสภาพแวดล้อมที่ปลอดภัย ทุกครั้งที่ต้องตั้งค่า pipeline ให้เริ่มจากตัวอย่างง่าย ๆ เช่น การ build image จาก Dockerfile และรัน test ผ่าน script ง่าย ๆ แล้วค่อยเพิ่มความซับซ้อนทีละขั้น อย่าพยายามตั้งค่า production environment ทันที เพราะอาจทำให้เหน็ดเหนื่อยและสับสนได้ ควรใช้เวลา 1-2 สัปดาห์ในการทดลองใน lab ก่อน แล้วค่อยย้ายไปใช้จริงในสภาพแวดล้อมที่ควบคุมได้ ความเข้าใจพื้นฐานของ CI/CD, Git, และ container คือหัวใจสำคัญ ไม่ใช่แค่การรันคำสั่งให้สำเร็จเท่านั้น
Q: การตั้งค่า High Availability สำหรับ Azure DevOps Pipeline ต้องใช้ทรัพยากรแค่ไหน?
A: ขึ้นอยู่กับขนาดและภาระงานของระบบ แต่ในระดับ production ที่ต้องการความทนทานสูง แนะนำให้ใช้ server ที่มี CPU 4 คอร์ขึ้นไป หน่วยความจำ 64 GB ขึ้นไป และพื้นที่จัดเก็บแบบ NVMe 200 GB ขึ้นไป สำหรับระบบฐานข้อมูล ควรใช้ PostgreSQL พร้อม replica อย่างน้อย 2 โหนด และตั้งค่า auto-failover เพื่อให้ระบบสามารถกู้คืนได้โดยไม่ต้องมีมนุษย์เข้าไปแทรกแซง ระบบ cache ควรใช้ Redis Cluster หรือ Sentinel ที่กระจายข้อมูลไปยังหลายโหนด เพื่อป้องกันการสูญหายของ session data หากโหนดใดล่ม ระบบ storage ควรใช้ RAID 10 ร่วมกับการสำรองข้อมูลไปยัง cloud storage เช่น S3 ทุกวัน พร้อมทั้งตั้งค่า retention policy เพื่อลดพื้นที่จัดเก็บในระยะยาว ทุกอย่างต้องถูกตั้งค่าผ่าน configuration file ที่ควบคุมได้ผ่าน Git เพื่อให้สามารถ audit และ rollback ได้ทันทีหากเกิดปัญหา
Q: มีเครื่องมือใดบ้างที่ช่วยติดตามสถานะของ Azure DevOps Pipeline ได้ดีที่สุด?
A: ระบบ monitoring ที่แนะนำในปี 2026 คือการใช้ Prometheus ร่วมกับ Grafana โดย Prometheus รับข้อมูล metrics จากทุก service ผ่าน endpoint `/metrics` ที่เปิดไว้ใน pipeline ทั้งในด้าน CPU, memory, disk I/O, request latency และ error rate จากนั้น Grafana จะแสดงผลข้อมูลในรูปแบบ dashboard ที่สามารถติดตามสถานะระบบแบบเรียลไทม์ได้ พร้อมทั้งตั้งค่า alert ได้ เช่น หาก CPU ใช้งานเกิน 90% เป็นเวลานานกว่า 5 นาที ระบบจะแจ้งเตือนผ่าน Slack หรือ email ทันที นอกจากนี้ยังสามารถใช้ Prometheus เพื่อติดตามประสิทธิภาพของ pipeline โดยเฉพาะในด้านเวลาที่ใช้ในการ build, test และ deploy ซึ่งช่วยให้สามารถวิเคราะห์จุดที่เกิด bottleneck และปรับปรุงได้อย่างมีประสิทธิภาพ ทั้งหมดนี้ถูกตั้งค่าผ่านไฟล์ configuration ที่สามารถควบคุมได้ผ่าน Git ทำให้ทุกคนในทีมเห็นและเข้าใจระบบได้อย่างโปร่งใส
แนะนำเพิ่มเติม
🎯 เปิดบัญชี XM Forex → สมัคร
📱 แอป iCafeFX → ดาวน์โหลด
📊 สัญญาณฟรี → รับสัญญาณ
📚 คู่มือเทรด → SiamCafeBook
🤝 สมัคร Partner XM → pipaffiliates.com/c?c=72816&l=th&p=6
เปิดพอร์ต XM วันนี้ — โบรกที่ อ.บอม ใช้เทรดจริง (พาร์ทเนอร์ XM)
แนะนำจากเครือข่าย SiamCafe
คู่มือ Forex ที่เกี่ยวข้อง
แหล่งอ้างอิง
- SiamCafe.net - ชุมชนไอทีไทยตั้งแต่ปี 1997
- iCafeFX.com - ศูนย์วิเคราะห์ Forex และทองคำ