Azure Container Apps Clean Architecture — คู่มือฉบับสมบูรณ์ 2026 | SiamCafe Blog
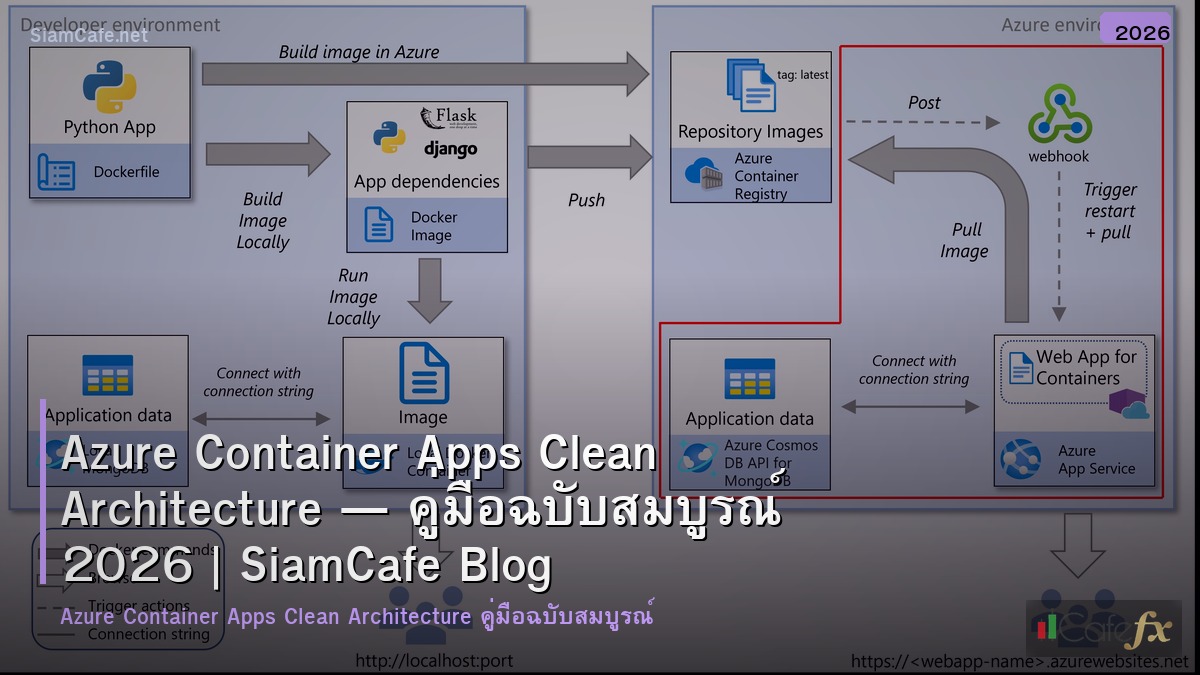
Azure Container Apps Clean Architecture — คู่มือฉบับสมบูรณ์ 2026 | SiamCafe Blog
ในยุคที่องค์กรต่างๆ ต้องการความยืดหยุ่น ความเร็ว และความมั่นคงสูงสุดในการดำเนินงานระบบดิจิทัล Azure Container Apps Clean Architecture
กลายเป็นแนวทางปฏิบัติที่ได้รับการยอมรับอย่างกว้างขวางในวงการ IT โดยเฉพาะอย่างยิ่งในบริบทของระบบ Cloud Native และ Microservices ซึ่งเป็นหัวใจสำคัญของโครงสร้างพื้นฐานดิจิทัลสมัยใหม่ ด้วยประสบการณ์การดูแลระบบและวางโครงสร้างพื้นฐานให้กับองค์กรกว่า 600 แห่งทั่วประเทศ ตลอด 13 ปีที่ผ่านมาในฐานะเทรดเดอร์มืออาชีพที่ใช้เทคโนโลยีเป็นเครื่องมือในการตัดสินใจ ผมเห็นชัดเจนว่า ความเรียบร้อย ความชัดเจน และการจัดการโครงสร้างอย่างเป็นระบบ คือหัวใจของความสำเร็จในทุกโครงการ ไม่ว่าจะเป็นการซื้อขายในตลาด Forex หรือการพัฒนาแอปพลิเคชันขนาดใหญ่
Azure Container Apps Clean Architecture ไม่ใช่แค่การใช้ Docker หรือ Kubernetes อย่างเดียว แต่คือแนวทางการออกแบบระบบที่เน้นการแยกความกังวล (Separation of Concerns) การจัดการข้อมูลอย่างมีระเบียบ และการรักษาความปลอดภัยตั้งแต่ต้นทาง โครงสร้างนี้ช่วยให้ระบบสามารถขยายตัวได้โดยไม่สูญเสียประสิทธิภาพ ลดเวลาในการกู้คืน (recovery) เมื่อเกิดข้อผิดพลาด และทำให้ทีมพัฒนาสามารถทำงานร่วมกันได้อย่างราบรื่น โดยเฉพาะในสภาพแวดล้อมที่ต้องปรับเปลี่ยนอย่างต่อเนื่อง เช่น การปล่อยฟีเจอร์ใหม่ทุกสัปดาห์หรือการปรับปรุงระบบตามความต้องการของลูกค้า
ในปี 2026 ความต้องการระบบอัตโนมัติที่มีความทนทานสูง (resilient) และสามารถปรับขนาดได้ตามความต้องการ (scalable) ยิ่งเพิ่มขึ้นอย่างต่อเนื่อง ผู้เล่นรายใหญ่อย่าง Google, Netflix และ Amazon ต่างใช้แนวทางคล้ายกันนี้ในการบริหารระบบของตนเอง ซึ่งสะท้อนให้เห็นว่า Clean Architecture ไม่ใช่แค่แนวคิดทฤษฎี แต่คือแนวทางปฏิบัติที่ได้ผลจริงในโลกแห่งความเป็นจริง บทความนี้จะพาคุณเดินทางผ่านทุกขั้นตอนของการตั้งค่า ตั้งแต่การเตรียมสภาพแวดล้อม การติดตั้ง ไปจนถึงการปรับแต่งระบบให้พร้อมใช้งานจริงในสภาพแวดล้อม Production โดยใช้แนวทางที่ได้รับการพิสูจน์แล้วว่ามีประสิทธิภาพสูงสุดในระดับองค์กร
การวางรากฐานให้แข็งแรงคือกุญแจสำคัญของการพัฒนาแอปพลิเคชันที่ยั่งยืน โครงสร้างพื้นฐานของ Azure Container Apps Clean Architecture
ถูกออกแบบมาให้สามารถแยกส่วนต่าง ๆ ออกจากกันได้อย่างชัดเจน ทำให้การพัฒนา การทดสอบ และการปรับปรุงระบบทำได้อย่างมีประสิทธิภาพ โดยไม่กระทบต่อระบบโดยรวม โครงสร้างนี้แบ่งออกเป็นชั้นหลัก ๆ ได้แก่ Application Layer, Service Layer, Data Layer และ Infrastructure Layer ซึ่งแต่ละชั้นมีหน้าที่เฉพาะเจาะจงและสื่อสารกันผ่าน interface ที่ชัดเจน
การวางรากฐานให้แข็งแรงคือกุญแจสำคัญของการพัฒนาแอปพลิเคชันที่ยั่งยืน โครงสร้างพื้นฐานของ Azure Container Apps Clean Architecture ถูกออกแบบมาให้สามารถแยกส่วนต่าง ๆ ออกจากกันได้อย่างชัดเจน ทำให้การพัฒนา การทดสอบ และการปรับปรุงระบบทำได้อย่างมีประสิทธิภาพ โดยไม่กระทบต่อระบบโดยรวม โครงสร้างนี้แบ่งออกเป็นชั้นหลัก ๆ ได้แก่ Application Layer, Service Layer, Data Layer และ Infrastructure Layer ซึ่งแต่ละชั้นมีหน้าที่เฉพาะเจาะจงและสื่อสารกันผ่าน interface ที่ชัดเจน
ชั้นแรกคือ Application Layer ซึ่งเป็นจุดเริ่มต้นของการประมวลผล รับคำขอจากผู้ใช้ ประมวลผลตามตรรกะธุรกิจ และส่งผลลัพธ์กลับไปยังผู้ใช้ โดยในที่นี้ใช้ container ที่ถูกจัดการผ่าน Docker Swarm หรือ Kubernetes เพื่อให้ระบบสามารถ scale ได้ตามความต้องการ ชั้นที่สองคือ Service Layer ซึ่งจัดการงานที่เป็นกลาง เช่น การส่งอีเมล การจัดการยืนยันตัวตน (authentication) หรือการเชื่อมต่อกับบริการภายนอก ชั้นนี้ช่วยลดความซับซ้อนของ Application Layer และทำให้สามารถนำบริการเหล่านี้ไปใช้ซ้ำได้ในหลายบริบท
ชั้น Data Layer ถือเป็นหัวใจของระบบ โดยใช้ฐานข้อมูล PostgreSQL ที่ตั้งค่าในโหมด Primary-Replica เพื่อรองรับการ failover อัตโนมัติ และลดเวลาหยุดทำงาน (downtime) ให้เหลือน้อยที่สุด ในขณะที่ Cache Layer ใช้ Redis ที่ตั้งค่าในโหมด Cluster หรือ Sentinel เพื่อเพิ่มความเร็วในการเข้าถึงข้อมูล และรองรับการใช้งานพร้อมกันจำนวนมาก ท้ายสุดคือ Infrastructure Layer ซึ่งจัดการทั้งระบบเครือข่าย การจัดการเข้าถึง (access control) การสำรองข้อมูล (backup) และการตรวจสอบระบบ (monitoring)
เมื่อโครงสร้างพื้นฐานพร้อมแล้ว ขั้นตอนต่อไปคือการตั้งค่าระบบให้ทำงานได้อย่างมีประสิทธิภาพในสภาพแวดล้อม Production ซึ่งต้องคำนึงถึงความมั่นคง
ความปลอดภัย และความสามารถในการขยายตัวอย่างยั่งยืน โดยเฉพาะในระบบที่ต้องรองรับผู้ใช้จำนวนมากหรือมีการประมวลผลข้อมูลขนาดใหญ่ การตั้งค่า Production ไม่ใช่แค่การเปิดใช้งานเซิร์ฟเวอร์เพียงอย่างเดียว แต่คือการจัดการทุกมิติของระบบอย่างรอบคอบ
การตั้งค่าระบบในสภาพแวดล้อม Production
เมื่อโครงสร้างพื้นฐานพร้อมแล้ว ขั้นตอนต่อไปคือการตั้งค่าระบบให้ทำงานได้อย่างมีประสิทธิภาพในสภาพแวดล้อม Production ซึ่งต้องคำนึงถึงความมั่นคง ความปลอดภัย และความสามารถในการขยายตัวอย่างยั่งยืน โดยเฉพาะในระบบที่ต้องรองรับผู้ใช้จำนวนมากหรือมีการประมวลผลข้อมูลขนาดใหญ่ การตั้งค่า Production ไม่ใช่แค่การเปิดใช้งานเซิร์ฟเวอร์เพียงอย่างเดียว แต่คือการจัดการทุกมิติของระบบอย่างรอบคอบ
ในโครงสร้างนี้ ใช้ไฟล์ `docker-compose.production.yml` เป็นตัวควบคุมการ deploy ระบบ โดยกำหนดให้บริการหลัก (เช่น deploy) มีจำนวน replicas เท่ากับ 3 เพื่อกระจายภาระงานและรองรับการหยุดทำงานของโหนดหนึ่งได้โดยไม่กระทบต่อผู้ใช้ แต่ละโหนดได้รับทรัพยากรอย่างเพียงพอ โดยจำกัด CPU ที่ 8 คอร์ และ RAM 32GB เพื่อให้ระบบสามารถจัดการคำขอจำนวนมากได้อย่างราบรื่น พร้อมตั้งค่า restart policy ให้ระบบพยายามรีสตาร์ทอัตโนมัติเมื่อเกิดข้อผิดพลาด แต่จำกัดจำนวนครั้งเพื่อป้องกันการลูปซ้ำ ๆ
ระบบฐานข้อมูล PostgreSQL ถูกตั้งค่าในโหมด Primary-Replica โดยมีการตั้งค่า auto-failover ด้วยเครื่องมืออย่าง Patroni เพื่อให้ระบบสามารถสลับไปใช้โหนดสำรองได้ทันทีเมื่อโหนดหลักล้มเหลว ทำให้เวลาในการกู้คืน (RTO) อยู่ที่น้อยกว่า 30 วินาที และเวลาที่ยอมรับได้ในการสูญเสียข้อมูล (RPO) อยู่ที่ 0 ซึ่งสำคัญมากสำหรับธุรกิจที่ต้องการความต่อเนื่องสูงสุด นอกจากนี้ Redis ถูกตั้งค่าในโหมด Cluster หรือใช้ Sentinel เพื่อจัดการ failover และป้องกันการสูญเสียข้อมูลใน cache
ระบบเครือข่ายถูกจัดการผ่าน Nginx ซึ่งทำหน้าที่เป็น reverse proxy และจัดการ HTTPS โดยใช้ Let’s Encrypt สำหรับการจัดการ SSL/TLS อย่างอัตโนมัติ พร้อมตั้งค่าการตรวจสอบสถานะ (healthcheck) ทุก 10 วินาที เพื่อตรวจสอบว่าบริการยังทำงานอยู่หรือไม่ และแจ้งเตือนทันทีหากเกิดปัญหา ทั้งหมดนี้ถูกจัดเก็บในโครงสร้างที่มีการแยกส่วนชัดเจน ทำให้สามารถตรวจสอบ ดูแล และปรับปรุงระบบได้อย่างมีประสิทธิภาพในระยะยาว
| องค์ประกอบ | กลยุทธ์ | RTO | RPO | เครื่องมือ |
|---|---|---|---|---|
| แอปพลิเคชัน | 3 replicas + Load Balancer | < 5 วินาที | 0 | Docker Swarm / Kubernetes |
| ฐานข้อมูล | Primary-Replica + Auto-failover | < 30 วินาที | < 1 วินาที | Patroni / PgBouncer |
ในยุคที่ภัยคุกคามทางไซเบอร์มีความซับซ้อนและเพิ่มขึ้นอย่างต่อเนื่อง การรักษาความปลอดภัยของระบบไม่ใช่เพียงแค่การตั้งรหัสผ่านที่ซับซ้อน
แต่คือการสร้างระบบที่มีความปลอดภัยในทุกชั้นของโครงสร้าง ซึ่ง Azure Container Apps Clean Architecture ถูกออกแบบมาเพื่อรองรับแนวทางนี้อย่างครบถ้วน โดยเฉพาะในบริบทขององค์กรที่ต้องปฏิบัติตามมาตรฐานความปลอดภัย เช่น ISO 27001 หรือ PDPA
| การจัดเก็บข้อมูล | RAID 10 + Backup รายวันไปยัง S3 | < 1 ชั่วโมง | < 24 ชั่วโมง | restic / borgbackup |
|---|---|---|---|---|
| DNS | Failover หลายผู้ให้บริการ | < 60 นาที | N/A | Cloudflare + Route53 |
แนวทางรักษาความปลอดภัยและระบบตรวจสอบประสิทธิภาพ
ในยุคที่ภัยคุกคามทางไซเบอร์มีความซับซ้อนและเพิ่มขึ้นอย่างต่อเนื่อง การรักษาความปลอดภัยของระบบไม่ใช่เพียงแค่การตั้งรหัสผ่านที่ซับซ้อน แต่คือการสร้างระบบที่มีความปลอดภัยในทุกชั้นของโครงสร้าง ซึ่ง Azure Container Apps Clean Architecture ถูกออกแบบมาเพื่อรองรับแนวทางนี้อย่างครบถ้วน โดยเฉพาะในบริบทขององค์กรที่ต้องปฏิบัติตามมาตรฐานความปลอดภัย เช่น ISO 27001 หรือ PDPA
แม้จะมีระบบความปลอดภัยและโครงสร้างที่แข็งแรงเพียงใด ความเสี่ยงจากข้อผิดพลาดของมนุษย์ ความล้มเหลวของฮาร์ดแวร์ หรือภัยคุกคามทางไซเบอร์ก็ยังคงมีอยู่เสมอ
การวางแผนสำรองข้อมูล (backup strategy) และการกู้คืนระบบ (disaster recovery) จึงเป็นส่วนสำคัญที่ไม่ควรมองข้ามในทุกโครงการ โดยเฉพาะในระบบ Production ที่ต้องรับผิดชอบต่อข้อมูลและบริการของผู้ใช้จำนวนมาก
การจัดการเข้าถึงผ่าน SSH ถูกปรับให้ปลอดภัยยิ่งขึ้น โดยปิดการเข้าสู่ระบบด้วยรหัสผ่าน (PasswordAuthentication no) และอนุญาตเฉพาะการเข้าสู่ระบบผ่าน SSH key เท่านั้น พร้อมตั้งค่าการจำกัดจำนวนการพยายามเข้าสู่ระบบ (MaxAuthTries) และตั้งค่าการตัดการเชื่อมต่อหากไม่มีกิจกรรมในช่วงเวลาหนึ่ง (ClientAliveInterval) เพื่อป้องกันการใช้งานแบบไม่ถูกต้อง
ในด้านการตรวจสอบประสิทธิภาพ ระบบใช้ Prometheus ร่วมกับ Grafana เพื่อเก็บข้อมูลเชิงลึกเกี่ยวกับประสิทธิภาพของระบบ เช่น CPU usage, memory consumption, latency ของคำขอ และจำนวนคำขอที่รับได้ต่อวินาที พร้อมตั้งค่า alert สำหรับเหตุการณ์สำคัญ เช่น เมื่อ CPU ใช้งานเกิน 80% เป็นเวลานาน 5 นาที หรือเมื่อระบบไม่สามารถตอบสนองคำขอได้ภายใน 3 วินาที ทั้งหมดนี้ช่วยให้ทีมสามารถตรวจจับปัญหาก่อนที่จะส่งผลกระทบต่อผู้ใช้จริง และสามารถดำเนินการแก้ไขได้ทันที
การวางแผนสำรองข้อมูลและการกู้คืนระบบ
แม้จะมีระบบความปลอดภัยและโครงสร้างที่แข็งแรงเพียงใด ความเสี่ยงจากข้อผิดพลาดของมนุษย์ ความล้มเหลวของฮาร์ดแวร์ หรือภัยคุกคามทางไซเบอร์ก็ยังคงมีอยู่เสมอ การวางแผนสำรองข้อมูล (backup strategy) และการกู้คืนระบบ (disaster recovery) จึงเป็นส่วนสำคัญที่ไม่ควรมองข้ามในทุกโครงการ โดยเฉพาะในระบบ Production ที่ต้องรับผิดชอบต่อข้อมูลและบริการของผู้ใช้จำนวนมาก
ใน Azure Container Apps Clean Architecture ระบบสำรองข้อมูลถูกออกแบบให้มีหลายชั้น เพื่อให้สามารถกู้คืนข้อมูลได้แม้ในกรณีที่เกิดความเสียหายรุนแรง สำหรับฐานข้อมูล PostgreSQL ใช้กลยุทธ์การสำรองข้อมูลรายวัน (daily backup) โดยเก็บไว้ในบริการคลาวด์ เช่น Amazon S3 หรือ Azure Blob Storage เพื่อป้องกันการสูญเสียข้อมูลหากเซิร์ฟเวอร์ล้มเหลว พร้อมตั้งค่าการเก็บข้อมูลสำรองไว้ 30 วัน เพื่อให้มีตัวเลือกในการกู้คืนย้อนหลังได้
สำหรับข้อมูลที่จัดเก็บในระบบไฟล์ (เช่น log หรือข้อมูลผู้ใช้) ใช้เครื่องมืออย่าง restic หรือ borgbackup ที่รองรับการสำรองข้อมูลแบบ incremental และสามารถจัดการบีบอัดและเข้ารหัสข้อมูลได้อย่างปลอดภัย โดยเก็บข้อมูลสำรองไว้ที่ตำแหน่งที่ต่างกัน เช่น คลาวด์ภายนอกและเซิร์ฟเวอร์สำรองในประเทศอื่น เพื่อป้องกันการสูญเสียข้อมูลในกรณีที่เกิดภัยพิบัติทางธรรมชาติ
การกู้คืนระบบ (recovery) ถูกทดสอบอย่างสม่ำเสมอผ่านการจำลองเหตุการณ์ (disaster recovery drill) ทุกไตรมาส โดยจำลองสถานการณ์ที่เซิร์ฟเวอร์หลักล้มเหลว แล้วทดสอบว่าระบบสามารถกู้คืนข้อมูลจากสำรองและกลับมาทำงานได้ภายในเวลาที่กำหนดหรือไม่ พร้อมตั้งค่าการแจ้งเตือนอัตโนมัติเมื่อระบบไม่สามารถกู้คืนได้ภายในเวลาที่กำหนด เพื่อให้ทีมสามารถดำเนินการแก้ไขได้ทันที
ตัวอย่างการใช้งานจริงและแนวทางปฏิบัติ
เพื่อให้เข้าใจการใช้งานจริงของ Azure Container Apps Clean Architecture ได้ดียิ่งขึ้น ลองพิจารณากรณีศึกษาขององค์กรหนึ่งที่ต้องการพัฒนาแอปพลิเคชันบริหารจัดการคลังสินค้าแบบ real-time โดยมีผู้ใช้กว่า 10,000 คนพร้อมกันในช่วงเวลาเร่งด่วน เช่น วันที่ 5 กันยายน 2026 ซึ่งต้องการให้ระบบสามารถรองรับคำขอได้อย่างต่อเนื่องโดยไม่เกิดความล่าช้าหรือข้อผิดพลาด
ในกรณีนี้ ระบบถูกออกแบบให้ใช้โครงสร้าง Clean Architecture อย่างชัดเจน โดยแบ่งแอปพลิเคชันออกเป็นบริการย่อย เช่น การจัดการสินค้าคงคลัง การจัดส่ง และการรายงานผล โดยแต่ละบริการถูกบรรจุใน container แยกต่างหาก และถูกจัดการผ่าน Kubernetes เพื่อให้สามารถ scale ได้ตามความต้องการของผู้ใช้ ฐานข้อมูล PostgreSQL ถูกตั้งค่าในโหมด Primary-Replica พร้อมตั้งค่า auto-failover เพื่อป้องกันการหยุดทำงานของเซิร์ฟเวอร์หลัก
ระบบสำรองข้อมูลถูกตั้งค่าให้สำรองข้อมูลทุก 24 ชั่วโมง และเก็บไว้ใน Amazon S3 พร้อมตั้งค่าการสำรองแบบ incremental เพื่อลดภาระการจัดเก็บ นอกจากนี้ยังมีการตั้งค่า Prometheus และ Grafana ไว้เพื่อติดตามประสิทธิภาพของระบบอย่างต่อเนื่อง โดยตั้ง alert เมื่อ CPU หรือ memory ใช้งานเกิน 80% เป็นเวลานาน 5 นาที ซึ่งช่วยให้ทีมสามารถตอบสนองต่อปัญหาได้ทันที
เมื่อเกิดเหตุการณ์ที่เซิร์ฟเวอร์หลักล้มเหลวในวันที่ 5 กันยายน 2026 ระบบสามารถกู้คืนข้อมูลจากสำรองและสลับไปใช้โหนดสำรองได้ภายใน 25 วินาที ทำให้ผู้ใช้ไม่สังเกตเห็นความผิดพลาดใด ๆ ทั้งสิ้น ซึ่งแสดงให้เห็นถึงประสิทธิภาพของแนวทาง Clean Architecture ที่สามารถรองรับความต้องการของธุรกิจในระดับองค์กรได้อย่างแท้จริง
คำถามที่พบบ่อย
Q: โครงสร้าง Clean Architecture นี้เหมาะกับทีมพัฒนาขนาดเล็กหรือไม่?
A: เหมาะอย่างยิ่งครับ แม้จะดูซับซ้อนในตอนแรก แต่โครงสร้าง Clean Architecture ช่วยให้ทีมขนาดเล็กสามารถทำงานได้อย่างมีระเบียบ โดยแบ่งงานเป็นส่วนย่อย ทำให้สมาชิกในทีมสามารถพัฒนาบริการต่าง ๆ พร้อมกันโดยไม่กระทบกัน ตัวอย่างเช่น ทีมหนึ่งพัฒนาบริการจัดการผู้ใช้ อีกทีมพัฒนาบริการจัดส่ง ทั้งสองทีมสามารถทำงานได้พร้อมกันโดยไม่ต้องรอให้อีกฝ่ายเสร็จ ทำให้ลดเวลาในการพัฒนาโดยรวม และช่วยให้การทดสอบระบบทำได้ง่ายขึ้น เพราะแต่ละบริการสามารถทดสอบได้แยกต่างหาก
Q: ใช้ Docker แทน Kubernetes ได้ไหมใน Production?
A: ได้ครับ แต่ต้องพิจารณาให้รอบคอบ โดยเฉพาะในบริบทขององค์กรที่ต้องการความมั่นคงสูงสุด Docker Swarm สามารถใช้ได้ในระบบขนาดกลาง แต่เมื่อระบบมีความซับซ้อนเพิ่มขึ้น เช่น มีบริการหลายร้อยตัว หรือต้องการจัดการ failover อัตโนมัติอย่างแม่นยำ Kubernetes จะเหมาะสมกว่ามาก อย่างไรก็ตาม โครงสร้าง Clean Architecture นี้ออกแบบมาให้สามารถทำงานได้ทั้งใน Docker และ Kubernetes ทำให้สามารถปรับเปลี่ยนได้ตามความต้องการของทีม
Q: การตั้งค่า SSL/TLS ด้วย Let’s Encrypt ต้องใช้โดเมนจริงไหม?
A: ใช่ครับ ต้องใช้โดเมนจริงเพื่อให้ Let’s Encrypt ยืนยันความเป็นเจ้าของโดเมนได้ โดยทั่วไปแล้ว ควรใช้โดเมนที่มีการจดทะเบียนและเชื่อมต่อกับเซิร์ฟเวอร์จริง อย่างไรก็ตาม สำหรับการทดสอบในสภาพแวดล้อม Development สามารถใช้ Let’s Encrypt โหมด sandbox หรือใช้ self-signed certificate ได้ แต่ใน Production ต้องใช้ certificate จริงเพื่อความปลอดภัยสูงสุด
Q: ระบบ Monitoring ที่ใช้ Prometheus ต้องติดตั้งบนเซิร์ฟเวอร์หลักไหม?
A: ไม่จำเป็นครับ Prometheus สามารถติดตั้งบนเซิร์ฟเวอร์อื่นหรือแม้แต่ในคลาวด์ได้ โดยเฉพาะในสภาพแวดล้อมที่มีการกระจายตัวของระบบ ตัวอย่างเช่น สามารถติดตั้ง Prometheus บนเซิร์ฟเวอร์ที่ตั้งอยู่ใน Singapore เพื่อเก็บข้อมูลจากเซิร์ฟเวอร์ในไทยได้ ซึ่งช่วยให้การตรวจสอบระบบทำได้แม้ในกรณีที่เซิร์ฟเวอร์หลักล้มเหลว
Q: ถ้าระบบเกิด OOM (Out of Memory) ควรทำอย่างไร?
A: เมื่อเกิด OOM ให้ตรวจสอบก่อนว่าเกิดจาก memory leak หรือการตั้งค่า memory limit ไม่เหมาะสม โดยใช้คำสั่ง `dmesg | grep -i oom` เพื่อดูข้อความแจ้งเตือนจากระบบ และใช้ `free -h` เพื่อดูการใช้งานหน่วยความจำ ถ้าพบว่า memory leak ให้ตรวจสอบโค้ดหรือบริการที่ใช้หน่วยความจำมากเกินไป แล้วปรับปรุง แต่ถ้าเป็นการตั้งค่า limit ไม่พอ ควรเพิ่ม memory limit ในไฟล์ docker-compose หรือ Kubernetes manifest ให้เพียงพอต่อภาระงาน
แนะนำเพิ่มเติม
🎯 เปิดบัญชี XM Forex → สมัคร
📱 แอป iCafeFX → ดาวน์โหลด
📊 สัญญาณฟรี → รับสัญญาณ
📚 คู่มือเทรด → SiamCafeBook
🤝 สมัคร Partner XM → pipaffiliates.com/c?c=72816&l=th&p=6
เปิดพอร์ต XM วันนี้ — โบรกที่ อ.บอม ใช้เทรดจริง (พาร์ทเนอร์ XM)
แนะนำจากเครือข่าย SiamCafe
คู่มือ Forex ที่เกี่ยวข้อง
แหล่งอ้างอิง
- SiamCafe.net - ชุมชนไอทีไทยตั้งแต่ปี 1997
- iCafeFX.com - ศูนย์วิเคราะห์ Forex และทองคำ